南京大学马小松、祝世宁团队实现异步测量设备无关量子会议密钥分发
近日,南京大学物理学院马小松,祝世宁团队在多用户量子通信研究中取得新进展,在实验上实现了异步测量设备无关量子会议密钥分发网络。该工作通过异步配对提高探测事件的利用效率,并结合频差估计与相位漂移后补偿技术,在无需相位锁定的条件下实现了三用户安全密钥共享,显著提升了系统的损耗容忍度,为构建高效、实用、可扩展的量子通信网络提供了重要实验基础。相关研究成果以“Experimental Asynchronous Measurement-Device-Independent Quantum Cryptographic Conferencing”为题发表于国际学术期刊《物理评论快报》(Physical Review Letters)。
量子密钥分发利用量子力学基本原理,为通信双方建立安全密钥。面向未来量子网络,将两用户之间的安全通信拓展至多用户之间的安全协作,是一项重要研究课题。量子会议密钥分发协议能够使多个参与用户安全地共享相同的密钥,是支撑量子网络多方保密通信的基础功能之一。其中,测量设备无关协议无需信任公共测量节点,能够消除探测端安全漏洞带来的威胁,因而具有重要的实用价值。然而,传统测量设备无关量子会议密钥分发依赖多光子符合探测。当传输损耗增加或参与用户增多时,有效符合事件的概率迅速降低,导致安全密钥率大幅下降,制约了网络通信距离和规模的进一步拓展。
针对这一瓶颈,陈增兵、尹华磊教授团队及合作者提出了异步测量设备无关量子会议密钥分发协议(Y.-S. Lu等,Reports on Progress in Physics 88, 067901 (2025))。该协议通过在数据后处理中对不同时刻记录的单光子探测事件进行异步配对,构建用于密钥生成的有效事件,从而摆脱对多光子同时符合探测的依赖,提高探测信号的利用效率。在理想的N用户网络中,安全密钥率随用户单端信道透过率η的标度关系由传统偏振编码协议的0(ηN)改进为与用户数无关的0(η),为提升高损耗条件下的密钥率、拓展多用户量子网络规模提供了新的途径。
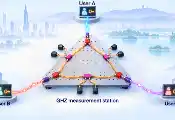
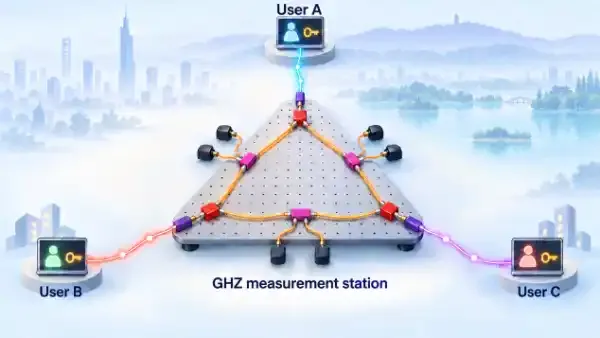
在此基础上,研究团队搭建了三用户通信网络,完成了该异步协议的实验验证。如图1所示,各用户独立制备并发送编码光脉冲至公共测量节点,通过光纤多路径干涉仪完成来自不同用户的信号之间的干涉与单光子探测。用户根据测量节点公开的探测结果与自身的编码信息,通过单光子探测事件配对、密钥映射与经典后处理等过程,最终获得共同的安全会议密钥。
对于采用独立激光器的通信网络,激光器之间的频率差异以及光纤干涉仪的相位漂移,都会影响干涉结果和密钥生成。在这项实验工作中,研究团队基于通过时分复用编码的参考光脉冲,结合快速傅里叶变换估计激光器之间的频率差,并进一步估计多路径干涉仪中的相位漂移,在数据后处理中完成相应相位补偿。在不采用相位锁定技术的情况下,该后处理相位补偿方法能够将通信过程中的误码率长时间保持在可成码的水平,从而降低了多用户网络对复杂相位控制技术的依赖,为多用户量子通信的实用化提供了更简便的技术路径。
基于上述方法,研究团队在总系统损耗约为59.6 dB的条件下实现了约4.470 × 10⁻⁹比特/脉冲的安全会议密钥率。相比同一团队此前实现的偏振编码测量设备无关量子会议密钥分发实验(Y. Du等,Physical Review Letters 134, 040802 (2025)),系统可实现安全成码的最大损耗由约21.5 dB提高至约59.6 dB。这一结果显著提升了系统的损耗容忍度,验证了异步配对方案在多用户量子通信中的可行性,为进一步延伸通信距离奠定了实验基础。
该研究将异步协议的高效成码优势与无需相位锁定的实验方案相结合,同时推进了多用户量子通信的可扩展性与实用性。作为未来量子网络的重要基础功能,量子会议密钥分发有望支持跨区域、多参与方的安全协作。随着集成光源、调制器和单光子探测器等技术的发展,本工作将为构建长距离、多用户、多功能的实用化量子网络提供支撑。